SIMスワップ攻撃:根拠から言えること
この記事のポイント ・約13分で読めます
- SIMスワップとは、多くの場合、携帯電話会社の担当者をだますか買収して、あなたの電話番号を犯罪者の管理するSIMカードに移すことです。そのあと、SMSのコードやパスワード再設定の通知は攻撃者に届きます。
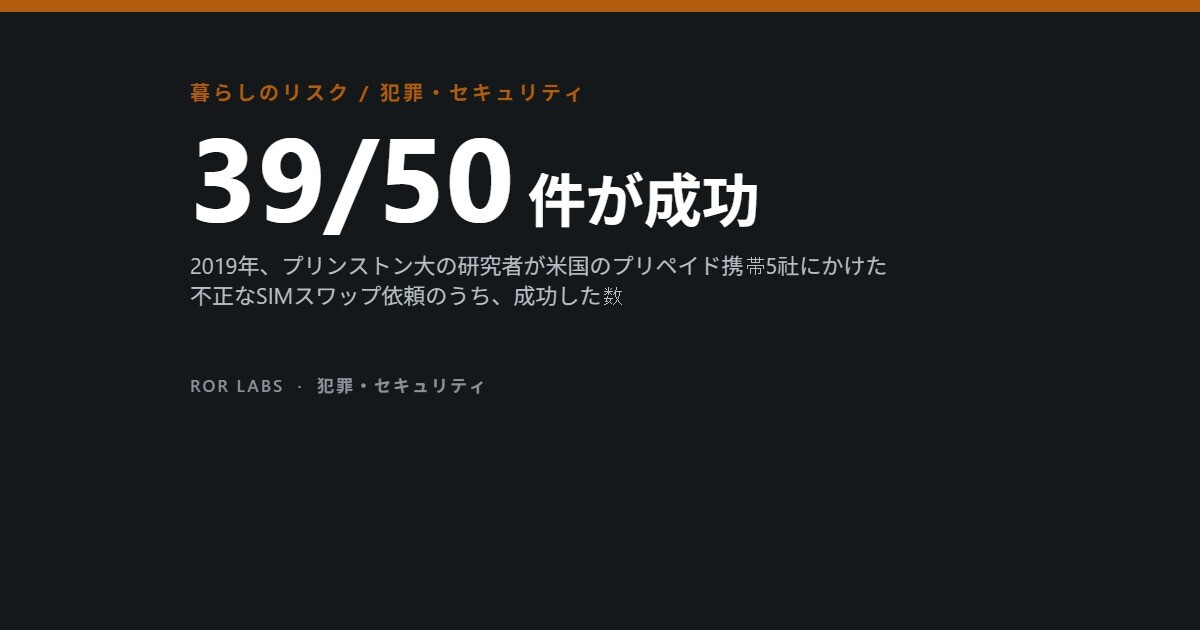
- 2019年のプリンストンのテスト通話では、米国のプリペイドの携帯電話会社5社に出した不正なSIMスワップの依頼50件のうち39件が通り、AT&T、T-Mobile、Verizonでは30件すべてが通りました。
- FBIには2025年に971件のSIMスワップの苦情が寄せられ、被害額は1,740万ドルで、2021年の6,800万ドルから減りました。一方、英国の無断のSIMスワップは2024年に1,055%増え、2025年にはさらに38%増えました。
- これらは報告された件数であって発生率ではありません。携帯電話会社の確認を調べた対照テストは、2019年のものが唯一です。新しいルールがどれだけ効いているかは、誰も測っていません。
電話番号はもともと通話をつなぐためのもので、お金を守るためのものではありません。それでも今では多くの人にとって、メール、銀行、暗号資産の取引所、SNSを開ける鍵になっています。パスワードを忘れたとき、こうしたサービスはショートメッセージ(SMS)で再設定の手続きを送るからです。番号を握った人が、アカウントまで握れることが少なくありません。SIMスワップはその近道で、携帯電話会社をだますか買収して、あなたの番号を犯罪者の持つSIMカードに移させます。
この記事では、根拠を順に見ていきます。プリンストン大学のチームによる米国の携帯電話会社へのテスト通話、米連邦捜査局(FBI)と英国の詐欺データ、4つの事件の裁判記録、そして米国とオーストラリアの新しいルールです。以前の記事ではパスワードのルールとクレデンシャルスタッフィングやセキュリティキーとパスキーを取り上げたので、ここでは電話番号そのものに絞ります。
短く答えると、2019年の時点で携帯電話会社は驚くほどだまされやすく、報告された被害は1件あたりの額が大きいものでした。手元の数字は、試みの頻度ではなく、報告された件数を示すものです。規制当局はより強い確認を求めるようになりましたが、それが効いているかどうかは、まだ測られていません。
SIMスワップの仕組み
携帯電話の番号はどれも、SIMと結びついています。物理的なカードか、最近増えているスマートフォンにダウンロードするeSIMです。携帯電話会社は、端末をなくしたり壊したりした人のために、番号を別のSIMへ移す作業を毎日しています。SIMスワップでは、犯罪者が本人になりすまして、電話やオンライン、店頭でこの変更を頼むか、内部の人間に金を払ってやらせます。ポートアウトは、番号を別の会社へ移すことで同じ結果をもたらします。
被害者の電話は、突然つながらなくなります。代わりに攻撃者の電話が通話とSMSを受け取るようになり、ワンタイムコードも届きます。SMSで送られるパスワードの再設定でメールが開き、そこにつながるすべてが開いてしまいます。キム・ミョンフン、ソ・ジュンベ、クォン・ホニョンが2022年に世界の事例をまとめた研究は、個人データの窃取、SIMの不正な交換、乗っ取った番号の利用という3段階を示し、交換の段階はeSIMが使われている地域で特に弱いと指摘しました。
番号は、正当な手続きで人の手に渡ることもあります。米国では毎年約3,500万の番号が解約され、のちに再び割り当てられます。ケビン・リーとアービンド・ナラヤナンが、大手2社で新規契約者向けに出ていた259の番号を調べたところ、171の番号がまだ人気サイトの既存アカウントと結びついており、100の番号は流出したログイン情報と結びついていました。
研究者が実際に試したら
最も直接的な測定は、今も2020年の研究です。プリンストン大学のケビン・リー、ベンジャミン・カイザー、ジョナサン・メイヤー、アービンド・ナラヤナンがSOUPSという学会で発表しました。2019年5月から7月にかけて、AT&T、T-Mobile、Verizon、Tracfone、US Mobileの5社でそれぞれ10、計50のプリペイド契約を作り、契約者の名前と番号しか知らない攻撃者を装ってカスタマーサービスに電話しました。
電話をかけた人は「SIMの調子が悪い」と説明し、本物の攻撃者が答えられない質問にはすべて答えられないよう台本が組まれていました。50件のうち39件のSIMスワップが通り、大手3社では30件すべてが通りました。各社は、攻撃者が作り出せる情報で本人と認めていました。最近かけた番号は、先に被害者に電話すれば作れます。最後の支払いは、その契約にチャージ用のプリペイドカードを買えば作れます。
テストのSIMスワップの大半が通った
各社10回の電話のうち、成功した不正なSIMスワップの依頼。プリペイド契約、2019年5〜7月。
出典:Lee, Kaiser, Mayer & Narayanan, SOUPS 2020。意図的に弱い攻撃者を想定しており、著者らは結果を下限とみなしています。
ルールだけでなく、運用も破綻していました。電話の相手を確認し忘れた担当者もいれば、ヒントを出したり個人情報を明かしたりした担当者も、答えを間違えても手続きを進めた担当者もいました。攻撃者は、意図的に弱く設定されていました。発信者番号の偽装も内部協力者も盗んだデータもありません。ただしテストはプリペイド契約と2019年の運用に限られ、各社1件ずつの後払い契約の確認では、そちらの確認はより強そうでした。
チームは、SMSによるセキュリティを提供する145のウェブサイトのログインの方針も解析しました。そのうち17のサイトでは、パスワードがなくても、SIMスワップだけでアカウントを乗っ取れました。知らされたあとも、17のうち9サイトは欠陥を直しませんでした。大手携帯電話会社への5件の報告のうち、部分的にでも変更につながったのは1件だけで、T-Mobileは本人確認に通話履歴を使うのをやめたと伝えました。
電話番号に頼るウェブサイト
プリンストンのチームが方針を解析した、SMSによるログインのセキュリティがある145サイトのうち、それぞれの弱点があったサイトの数。
出典:Lee, Kaiser, Mayer & Narayanan, SOUPS 2020。2019年時点の方針。
どのくらい起きていて、被害はいくらか
報告された件数は、主に苦情の受付窓口から来ています。FBIのインターネット犯罪苦情センター(IC3)には、2018〜2020年にSIMスワップの苦情が320件、被害額約1,200万ドルが寄せられ、2021年だけで1,611件、6,800万ドル超になりました。その後、件数は落ち着き、2023年は1,075件、2024年は982件、2025年は971件で、昨年の被害額は1,740万ドルでした。
FBIに報告された米国のSIMスワップ被害額
FBIインターネット犯罪苦情センターへの苦情のうちSIMスワップに分類されたものの被害額と、苦情の件数。
出典:FBI IC3の注意喚起(2022年2月)、IC3「2025年インターネット犯罪報告書」。報告された苦情のみ。2022年は表示していません。
被害の大きな部分を、高齢者が負っています。2025年、60歳以上の人が出したSIMスワップの苦情は222件でしたが、被害額は674万ドルで、全体の約39%にあたります。規模の感覚としては、IC3がその年に受けたあらゆる種類の苦情は100万件を超え、被害額は209億ドルでしたから、SIMスワップは報告されるサイバー犯罪のごく一部です。それでも、苦情1件あたりの平均は約17,900ドルでした。
英国は、逆の動きを見せました。銀行や通信会社が共有する全国詐欺データベースを運営するCifasは、2024年に約3,000件の無断のSIMスワップを記録しました。2023年の1,055%増で、2025年はさらに38%増えています。2024年にCifasに届いたアカウント乗っ取りの事例の48%は、携帯電話の契約にかかわるものでした。
これらの数字は、どれも発生率ではありません。IC3が数えるのは報告した人だけで、Cifasが数えるのは会員企業が届け出た事例です。米国の苦情が減ったのは、攻撃が減ったからかもしれませんし、報告が減った、あるいは別の犯罪の種類で届けられたからかもしれません。英国の急増の一部は、見つける力が上がったことを映している可能性があります。
記録に残る4つの事件
米国の暗号資産投資家マイケル・ターピン氏は2018年、AT&Tの番号を別のSIMに移され、約2,400万ドルを失いました。第9巡回区控訴裁判所のまとめによると、十代のエリス・ピンスキーがAT&Tの正規販売店の従業員に賄賂を渡してAT&Tのセキュリティを回避させ、その番号に届くパスワードの再設定を使ってターピン氏のオンラインアカウントに入り込み、暗号資産へのアクセス情報を見つけました。
ターピン氏は2017年にも、不正なSIMスワップをAT&Tに報告していました。2018年に同社を提訴し、主張の多くは退けられましたが、2024年9月に第9巡回区控訴裁は、顧客のネットワーク情報を守る通信法の規定に基づく主張を復活させました。2025年7月には、地方裁判所がこれを陪審の判断に委ね、2026年3月に審理が予定されました。ピンスキーは2022年、ターピン氏に2,200万ドルを支払うことに同意しています。
番号が役に立つという理由で狙われる被害者もいます。アラバマ州ハンツビルのエリック・カウンシル・ジュニアは、被害者の個人情報を載せた偽の身分証を印刷し、それを使ってその人の電話番号を乗っ取りました。共犯者たちはその後、米証券取引委員会(SEC)のXアカウントに、ビットコインの投資信託が承認されたという偽の投稿をしました。カウンシルは罪を認め、2025年5月に禁錮14か月を言い渡されました。
多くの事件は、もっと目立ちません。2026年2月、テキサス州の連邦判事は、通信詐欺の共謀の罪を認めたキミオンテ・ベネットに、被害者の暗号資産口座から1,769,438ドルを抜き取ったSIMスワップで禁錮70か月を言い渡しました。ある被害者は法廷で、そのお金は「家族の貯金であり、将来の安心であり、夢でした」と語りました。
規制当局がいま求めていること
米連邦通信委員会(FCC)は2021年9月、プリンストンの研究を引いて規則づくりを始め、2023年11月に規則を採択しました。携帯電話会社は、SIMの変更やポートアウトの前に、本人であることを確かめるよう「合理的に設計された」認証を使わなければなりません。個人の経歴、最近の支払い、通話記録は、安全な方法とはみなされません。変更が有効になる前に顧客に知らせ、SIMの変更とポートアウトを止める無料のロックを用意する必要もあります。
担当者は、電話の相手が認証されるまで契約の情報を見てはならず、会社は、SIM変更の依頼と不正について3年分の記録を残さなければなりません。規則は2024年7月8日から適用される予定でしたが、FCCは7月5日、連邦の書類審査が終わるまで適用を延期し、その時期は早くても2024年11月下旬になるとの見通しを示しました。
オーストラリアは、それより早く動きました。規制当局ACMAの顧客本人確認のルールは2022年6月30日に施行され、SIMスワップを含むリスクの高い手続きに多要素認証を求めています。それでも、ルールは店頭やコールセンターの担当者しだいです。2026年6月4日付の報告書で、ACMAはテルストラ(ブランドのBelongを含む)が2025年にこのルールに28回違反したと認定しました。
ある通信会社で確認が破綻した場所
ACMAがテルストラとBelongで認定した、オーストラリアの顧客本人確認ルールへの違反。2025年。
出典:ACMA、Telstra Limited調査報告書(2026年6月4日)。認定された違反の件数で、顧客数や被害額ではありません。
英国では、消費者団体Which?が2026年4月、Lebaraの利用者の事例を伝えました。攻撃者はいくつもの秘密の質問に答えられなかったのに、契約からメールアドレスを外させることに成功していました。Vodafoneの利用者が番号を取り戻すまで10日待たされた事例もあります。通信規制当局Ofcomは、事例ごとに事情が違うため番号の回復に期限は設けていないとWhich?に答えました。
SMSのコードでも、ないよりはましか
SIMスワップは、大事なアカウントをSMSのコードから移す理由にはなっても、2段階のログインをやめる理由にはなりません。ルーカス・アウグスト・メイヤーらマイクロソフトの研究者は、2023年のプレプリントで、多要素認証を使っていて、流出したパスワードを攻撃者に試された7,861のアカウントを調べました。追加の確認は、その攻撃の98.6%を防いでいました。SMSのコードで突破されたのはアカウントの1.66%で、マイクロソフトの認証アプリのコードでは0.99%でした。
SMSのコードも役立つが、アプリはもっと役立つ
多要素認証があっても乗っ取られたアカウントの割合。2022年4〜9月にパスワードが流出したマイクロソフトの7,861アカウント。
出典:Meyer et al., arXivプレプリント(2023)、表2。著者はマイクロソフトの社員で、査読を経ていません。
この研究は査読を経ておらず、著者は最も成績のよかったアプリを作る会社で働いており、測ったのはSIMスワップではなく盗まれたパスワードによる攻撃です。それでも、プリンストンの結果とは合っています。危険が集中するのは、番号だけでアカウントを再設定できるところです。より強い選択肢は、パスキーとセキュリティキーの記事で扱っています。
自分でできること
まずは携帯電話会社です。米国では、FCCの規則が会社に用意を義務づけている、SIM変更とポートアウトの無料ロックを頼み、誕生日や自分の番号の一部ではない暗証番号を契約に設定しましょう。英国ではWhich?が、重要な変更のための追加の暗証番号やパスワードを頼むよう勧めています。SIMや契約の変更を知らせる通知があれば、有効にしておきます。
次に、番号で開けられるものを減らします。メール、銀行、暗号資産のアカウントで、SMSだけでパスワードを再設定できるかどうかを確かめてください。できる場合は認証アプリ、セキュリティキー、パスキーに切り替え、サービスが認めるなら電話番号を回復の手段から外します。FBIはまた、暗号資産の保有について投稿しないこと、自分の番号を公開のウェブサイトに載せないことも勧めています。
警告のサインを知っておきましょう。ふだん使える場所で突然電話がつながらなくなり、再起動しても直らないときは、すぐに別の電話や店頭から携帯電話会社に連絡し、続いて銀行とメールのサービスにも連絡します。Cifasは、暗証番号やパスワードが変わったという身に覚えのない通信会社からの知らせにも、注意するよう呼びかけています。
被害にあったら、警察、米国ならIC3、英国ならAction Fraudに届け、携帯電話会社に変更の記録を書面で求めます。米国の会社は、今ではそれを出す義務があります。SIMスワップの被害は、不注意のしるしではありません。プリンストンのテストでは、守りはコールセンターにいる見知らぬ担当者しだいでした。
根拠が薄いところ
公表されている携帯電話会社の確認の対照テストは、2019年にプリペイド契約へかけた50件の電話だけで、FCCやACMAの規則より前のものです。この記事の調べた範囲では、その後に同様の公表されたテストは見つからず、今の確認が同じ電話を止められるかどうかは分かりません。ターピン氏の事件のような内部の買収は、どんな認証の台本の外にもあります。
被害額の数字は、誰が報告するかで決まります。IC3とCifasが数えるのは届け出であって、発生件数ではありません。裁判になる事件は、大きな暗号資産の盗難に偏ります。捜査され起訴されるのがそうした事件だからで、数千ポンドが盗まれて返金されたような事例は、どの記録にもほとんど残りません。
行動の手順
役に立つ時期の順に並べている。各項目に根拠の強さを示した:データあり 公的機関の推奨 未検証
起きる前に
- 米国では、FCCの規則が用意を義務づけている、SIM変更とポートアウトを止める無料のロックを携帯電話会社に頼む。 公的機関の推奨 参考文献を参照
- 誕生日や電話番号の一部ではない暗証番号を契約に設定する。英国では重要な変更のための追加の暗証番号やパスワードを頼む。 公的機関の推奨 参考文献を参照
- メール、銀行、暗号資産のパスワードがSMSだけで再設定できないか確かめ、認証アプリ、セキュリティキー、パスキーに切り替える。 データあり 参考文献を参照
- サービスが認めるなら、大事なアカウントの回復手段から電話番号を外す。 未検証 参考文献を参照
- FBIの勧めに沿って、暗号資産の保有について投稿せず、自分の番号を公開のウェブサイトに載せない。 公的機関の推奨 参考文献を参照
起きたら
その後
してはいけないこと
法律や金融の助言ではありません。お金が引き出されたら、すぐに銀行に連絡し、警察に届け出てください。
よくある質問
番号を乗っ取られたら、どうすれば分かりますか?
最初のサインは、周りの人には電波があるのに自分の電話がつながらず、通話もSMSもできなくなることが多いです。SIMの変更や新しい暗証番号についてのメールやメッセージが届いたり、アカウントからログアウトされていたりすることもあります。
eSIMは物理的なSIMより安全ですか?
どちらとも言える良い根拠はありません。キムらは、eSIMの交換は遠隔で悪用しやすい場合があると警告しており、ロンドンの事件では、警察が被告とeSIM対応の端末4台を結びつけました。最も大事なのは、変更を頼んできた相手を携帯電話会社がどう確認するかです。
携帯電話会社や銀行は補償してくれますか?
国、口座、契約によります。Lebaraの利用者の3,500ポンドは返金されました。一方ターピン氏は何年も裁判を続けており、第9巡回区控訴裁はAT&Tとの契約にある責任制限の条項を認めました。すぐに届け出て、すべての電話の記録を残しておきましょう。
SMSのコードは使うのをやめるべきですか?
代わりがないなら、やめないでください。マイクロソフトのデータでは、パスワードが流出したアカウントへの攻撃の約98%を、SMSのコードでも防いでいました。メール、銀行、暗号資産は認証アプリ、セキュリティキー、パスキーに移し、SMSのコードはそれほど重要でないアカウントに使いましょう。
携帯電話会社の暗証番号があれば安心ですか?
役には立ちますが、保証にはなりません。プリンストンの電話では確認そのものを省いた担当者がいましたし、買収された内部の人間は確認を回避できます。暗証番号は、大事なアカウントを番号だけで再設定できないようにすることと組み合わせると、最も効きます。
まとめ
- SIMスワップとは、多くの場合、携帯電話会社の担当者をだますか買収して、あなたの電話番号を犯罪者の管理するSIMカードに移すことです。そのあと、SMSのコードやパスワード再設定の通知は攻撃者に届きます。
- 2019年のプリンストンのテスト通話では、米国のプリペイドの携帯電話会社5社に出した不正なSIMスワップの依頼50件のうち39件が通り、AT&T、T-Mobile、Verizonでは30件すべてが通りました。
- FBIには2025年に971件のSIMスワップの苦情が寄せられ、被害額は1,740万ドルで、2021年の6,800万ドルから減りました。一方、英国の無断のSIMスワップは2024年に1,055%増え、2025年にはさらに38%増えました。
- これらは報告された件数であって発生率ではありません。携帯電話会社の確認を調べた対照テストは、2019年のものが唯一です。新しいルールがどれだけ効いているかは、誰も測っていません。
- 米国の携帯電話会社は今では安全な確認を使い、SIMの変更やポートアウトの前に顧客に知らせ、無料のロックを用意しなければなりません。オーストラリアは、2022年からSIMスワップに多要素の確認を求めています。
- 携帯電話の契約にロックをかけ、メール、銀行、暗号資産のアカウントは、SMSによる再設定から認証アプリ、セキュリティキー、パスキーに移しましょう。突然電波がなくなるのが、警告のサインです。
この記事は、研究、公的機関の報告、裁判記録、報道を一般的な情報としてまとめたものです。あなたの状況に対する法律、金融、セキュリティの助言ではありません。番号を乗っ取られたと思ったら、すぐに携帯電話会社、銀行、警察に連絡してください。
さらに読む:携帯電話会社の確認を対照テストした唯一の研究は、Lee、Kaiser、Mayer、Narayanan(SOUPS 2020)。米国の携帯電話会社にいま何が求められているかは、FCCの2023年のSIMスワップとポートアウト詐欺に関する規則。英国の傾向は、Cifas「Fraudscape 2026」。
参考文献
- The Record. Crypto thief who splurged on gold grills sentenced in London (8 October 2026).
- Lee K, Kaiser B, Mayer J, Narayanan A. An empirical study of wireless carrier authentication for SIM swaps. Proceedings of the Sixteenth Symposium on Usable Privacy and Security (SOUPS 2020), 61–79.
- Narayanan A, Lee K. Security policy audits: why and how. IEEE Security & Privacy (published online 2022).
- Lee K, Narayanan A. Security and privacy risks of number recycling at mobile carriers in the United States. APWG eCrime 2021, doi:10.1109/ecrime54498.2021.9738792.
- Kim M, Suh JB, Kwon HY. A study of the emerging trends in SIM swapping crime and effective countermeasures. IEEE BCD 2022, doi:10.1109/bcd54882.2022.9900510.
- Meyer LA, Calvo Romero S, Bertoli G, Burt T, Weinert A, Lavista Ferres J. How effective is multifactor authentication at deterring cyberattacks? arXiv:2305.00945 (2023), preprint.
- Federal Bureau of Investigation, Internet Crime Complaint Center. Criminals increasing SIM swap schemes to steal millions of dollars from US public. Public service announcement (8 February 2022).
- Federal Bureau of Investigation, Internet Crime Complaint Center. 2025 Internet Crime Report (2026).
- Cifas. 1,055% surge in unauthorised SIM swaps as mobile and telecoms sector hit hard by rising fraud (7 May 2025).
- Cifas. Fraudscape 2026 (12 March 2026).
- Federal Communications Commission. Protecting Consumers from SIM-Swap and Port-Out Fraud, Report and Order and Further Notice of Proposed Rulemaking, FCC 23-95 (released 16 November 2023); 88 FR 85794 (8 December 2023).
- Federal Communications Commission. Order on compliance date for the SIM-swap and port-out fraud rules, WC Docket No. 21-341 (5 July 2024), as summarised by Telecommunications Law Professionals (8 July 2024).
- Australian Communications and Media Authority. Telecommunications Service Provider (Customer Identity Authentication) Determination 2022; customer identity authentication rules (acma.gov.au).
- Australian Communications and Media Authority. Telstra Limited: investigation report (4 June 2026).
- Which? Mobile networks must step up to prevent Sim-swap fraud (30 April 2026).
- Terpin v. AT&T Mobility LLC, No. 23-55375 (9th Cir. 30 September 2024).
- Terpin v. AT&T Mobility LLC, No. 2:18-cv-06975 (C.D. Cal. 16 July 2025).
- The Register. Report on the Pinsky–Terpin settlement (15 October 2022).
- US Department of Justice, Office of Public Affairs. Alabama man sentenced to 14 months in connection with Securities and Exchange Commission X hack (16 May 2025).
- US Attorney’s Office, Northern District of Texas. Waxahachie man sentenced to 70 months in federal prison for SIM card swapping fraud scheme (27 February 2026).