情報漏えい:研究データでわかったこと
この記事のポイント ・約10分で読めます
- 米国の成人の約4分の1が、1年間に漏えいの通知を受けたと記憶しています。ほとんどの人は複数の漏えいに巻き込まれています。
- 被害者の多くは損失がほとんどないと答えていますが、6%弱は1万ドル以上の損失を報告しています。
- 漏えいの被害者はなりすまし犯罪の被害に遭いやすくなります。ただし、特定の漏えいが原因だと証明するのは困難です。
- 通知を義務づける法律の効果は小さいか、はっきりしません。通知の手紙は、読んでも行動に移しにくいことがよくあります。
手紙はたいてい、出来事から数週間から数か月たって届きます。取引したことすらほとんど覚えていない会社から、「第三者があなたの情報の一部に不正にアクセスした可能性があることをお知らせします」という連絡が来るのです。1年分の無料のクレジットモニタリング、電話番号、そしておわびが添えられています。そしてほとんどの人にとって、その後は何も起きないように見えます。
情報漏えいはあまりに日常的になり、件数がよほど大きくない限りニュースにもなりません。2024年には、医療費の請求を処理する米国企業 Change Healthcare へのランサムウェア攻撃で、約1億9,000万人の健康情報と個人情報が流出しました。2017年の Equifax の情報漏えいでは、米国人約1億4,700万人の社会保障番号が流出しました。豊かな国の成人のほとんどは、知らないうちに複数の漏えいに巻き込まれています。
データが流出した本人にとって、それは実際に何を意味するのでしょうか。この記事では、漏えいの被害者がどれくらいの頻度で詐欺に遭うのか、それでいくら損をするのか、漏えいの通知を義務づける法律は被害を減らすのか、そして通知の手紙に書かれた対策のうちどれが本当に効くのかについての研究を見ていきます。
影響を受ける人の数
漏えいの被害者について最も詳しい調査は、RAND研究所によるものです。2015年、Lillian Ablon、Paul Heaton、Diana Lavery、Sasha Romanosky は、全国を代表するパネルから米国の成人2,038人を調査しました。過去12か月に漏えいの通知を受けたと記憶していた人は26%で、著者らはこれを成人6,400万人と推計しています。そのうち半数以上は2通以上受け取っていました。これまでに一度でも通知を受けたことがある人は44%でした。
知らされないまま影響を受けている人も大勢います。2021年、Peter Mayer らは Have I Been Pwned というサービスのデータベースを使い、413人の参加者に、本人のメールアドレスが流出した漏えいを示しました。73%が少なくとも1つの漏えいに巻き込まれており、平均は5.36件でした。示された漏えいの74%を、参加者は知りませんでした。多くの人は自分の習慣のせいだと考え、原因は漏えいした組織や攻撃者にあると正しく答えたのは14%だけでした。
漏えいの通知はどれくらい多いか
米国の成人2,038人を対象とした全国代表調査、2015年。
Ablon L, Heaton P, Lavery DC, Romanosky S, Consumer Attitudes Toward Data Breach Notifications and Loss of Personal Information, RAND Corporation, 2016.
被害者にとってのコスト
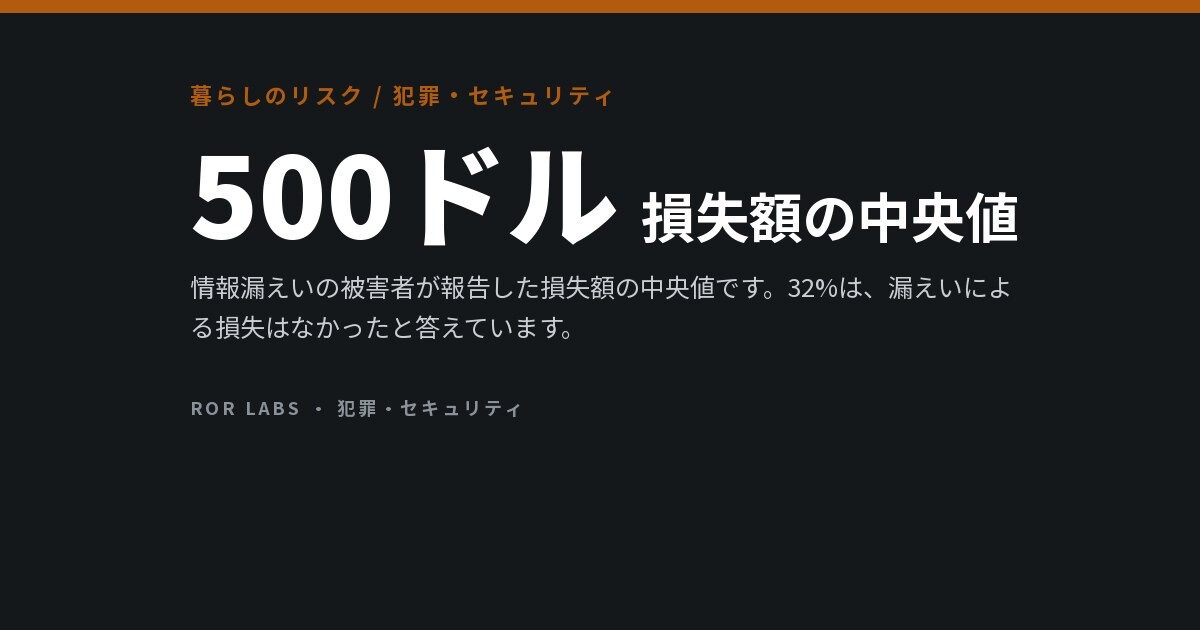
漏えいの被害者のほとんどは、損失がほとんど、あるいはまったくないと答えています。RANDの調査では、通知を受けた人の32%が、漏えいによる損失はなかったと答えました。時間や手間も含めて金額を見積もった人では、中央値は500ドルでした。
流出したデータの種類によって違いがあります。健康情報や社会保障番号が含まれていた場合、中央値は1,000ドルに上がり、その他の金融情報では864ドルでした。6%弱は1万ドル以上の損失があったと答えており、著者らはこれを米国の成人約600万人と推計しています。ほとんどの人はわずかな損失で済み、一部の人が大きく損をするというこのパターンは、詐欺によくある形です。
情報漏えいで報告された損失
流出したデータの種類別、被害者が見積もった損失と手間の中央値。
| 流出したデータ | 損失額の中央値 |
|---|---|
| すべての漏えい(損失を報告した人) | $500 |
| その他の金融情報 | $864 |
| 健康情報 | $1,000 |
| 社会保障番号 | $1,000 |
Ablon L ほか、RAND Corporation, 2016。32%は損失なし、6%弱は1万ドル以上と回答。
問題はお金だけではありません。Cassandra Cross と Thomas Holt はオーストラリアの漏えい被害者552人を調査し、2025年に報告しました。漏えいは精神的な苦痛、健康への影響、人間関係の負担とも結びついており、特に流出したデータが機微なものだった場合や、被害の回復に長い時間がかかった場合に顕著でした。健康記録や個人識別番号が特にやっかいなのは、カード番号のように変更できないからです。
Change Healthcare の事例
2024年の Change Healthcare への攻撃は、1件の漏えいがどこまで広がりうるかを示しています。UnitedHealth Group 傘下の同社は年に何十億件もの医療費請求を扱っているため、影響を受けた人のほとんどは社名を聞いたこともありませんでした。2024年2月、ランサムウェアの犯罪グループがリモートアクセス用のポータルから侵入しました。同社のCEOは後に米国議会で、そのポータルが多要素認証(MFA)で保護されていなかったと証言しています。全米の薬局や病院は何週間も支払い処理に苦しみ、UnitedHealth は2,200万ドルの身代金を支払ったと明らかにしました。
盗まれたデータには、氏名、住所、保険の詳細、診断と治療の内容、一部の人については社会保障番号が含まれていました。米国保健福祉省に報告された健康データの漏えいとしては過去最大です。影響を受けた人にとっては、最も取り替えのきかない2種類のデータ、つまり病歴と個人識別番号が組み合わさって流出したことになります。
漏えいはなりすまし被害につながるのか
特定の漏えいと、その後の詐欺とのつながりを証明するのは困難です。盗まれたデータは売買され、ほかの流出データと組み合わされ、何か月も何年もたってから使われることがよくあります。なりすまし被害に遭った人のほとんどは、犯人がどこで自分の情報を手に入れたのかを知ることはありません。
調査で示せるのは関連です。オーストラリア犯罪学研究所の Anthony Morgan と Isabella Voce による2022年の報告書では、オーストラリアのコンピューター利用者の9.3%が、過去12か月に情報漏えいの通知を受けていました。そのうち3分の1近く、28.0%は、同じ期間になりすまし犯罪の被害にも遭っていました。漏えいの通知を受けた人は、ほかの回答者よりなりすまし犯罪の被害に遭う可能性が34%高く、オンライン詐欺やランサムウェアの被害にも遭いやすくなっていました。
これは関連であって、漏えいが犯罪を引き起こした証拠ではありません。ネットを使う時間が長く、買い物が多く、アカウントを多く持つ人ほど、漏えいに巻き込まれやすく、詐欺師にも狙われやすいからです。ただ、捜査の現場で見られることとは一致しています。流出したデータは原材料です。メールアドレスとパスワードはアカウント乗っ取りに使われ、氏名、住所、生年月日があればフィッシングのメッセージや電話詐欺がはるかにもっともらしくなります。
規模の目安として、米国司法統計局は、2021年に16歳以上の米国居住者の約9%、およそ2,400万人が何らかのなりすまし被害に遭ったと推計しています。圧倒的に多かったのは既存のクレジットカードや銀行口座の不正利用で、これはたいていカードの再発行で解決します。漏えいの手紙が最も警告している、他人名義での新規口座の開設は、それよりずっと少ないのです。
オーストラリアでの漏えい通知となりすまし犯罪
コンピューター利用者の全国調査、過去12か月。
Morgan A, Voce I, Data breaches and cybercrime victimisation, Australian Institute of Criminology, 2022。通知を受けた人は、なりすまし犯罪の被害者である可能性が34%高かった。
漏えい通知の法律は役に立つのか
現在では米国のすべての州が、個人情報が流出した場合に本人に知らせることを組織に義務づけています。EUの一般データ保護規則(GDPR)は、72時間以内の規制当局への通知と、本人へのリスクが高い場合の本人への通知を求めています。通知によって人々は自衛でき、企業は評判を気にしてセキュリティを改善する、という考え方です。
最もよく知られた研究は、効果は小さいながらあるとしています。Sasha Romanosky、Rahul Telang、Alessandro Acquisti は、2002〜2009年の米国連邦取引委員会(FTC)への苦情データを使い、2011年に Journal of Policy Analysis and Management で、開示の法律を導入すると漏えいによるなりすまし被害が平均6.1%減ると推計しました。
その後の分析は、もっと期待外れの結果でした。Brad Greenwood と Paul Vaaler は2022年に米国経営学会(Academy of Management)で、2003〜2018年に制定された州法を調べた結果を発表しました。法律の成立後、漏えいの件数や規模に有意な変化はなく、なりすましや詐欺にも長期的な有意な変化はありませんでした。これは査読付きの本論文ではなく学会発表なので根拠としては弱いものですが、漏えいの後にその会社との取引をやめた人は11%だけだったというRANDの結果と合っています。顧客が離れないのなら、評判を気にさせる効果は限られます。
漏えい通知に関する研究
各研究が測ったものと結果。
| 研究 | データ | 結果 |
|---|---|---|
| Romanosky ら、2011年 | 米国のなりすまし被害の苦情、2002〜2009年 | 法律で漏えい関連のなりすまし被害が6.1%減少 |
| Greenwood と Vaaler、2022年 | 州法、2003〜2018年 | 有意な変化なし(学会発表) |
| Zou ら、2019年 | 通知の手紙161通 | 長く読みにくく、リスクを軽く見せている |
| Ablon ら、2016年 | 米国の成人2,038人 | その会社との取引をやめたのは11% |
Romanosky S, Telang R, Acquisti A, J Policy Anal Manage, 2011; Greenwood BN, Vaaler PM, Academy of Management Proceedings, 2022; Zou Y et al, CHI, 2019; Ablon L et al, RAND, 2016.
通知の手紙が役に立ちにくい理由
問題の一部は手紙そのものにあります。2019年、ミシガン大学の Yixin Zou らは161通の漏えい通知を分析しました。その結果、手紙は長く、高い読解力を必要とすること、多くの企業が読み手が影響を受けた可能性を軽く見せたりぼかしたりしていること、取るべき行動が段落の中に埋もれ、どれが最も大切かの説明がほとんどないことがわかりました。論文のタイトルは、彼らが何度も目にした言い回し「影響を受けた『かもしれません』」から取られています。
手紙を読んだ人でさえ、何もしないことがよくあります。2017年の Equifax の漏えいの後、Zou らは消費者に聞き取りを行いました。自分が影響を受けたかどうかを知っている人は少なく、行動した人はさらに少数でした。理由は費用と手間、自分ではなくほかの誰かに起きるだろうという楽観、そして実際に被害が出るまで待つ傾向でした。Mayer の研究でも、多くの参加者は対策をするつもりでしたが、追跡調査ではほとんどがしていませんでした。
ただ、暗い話ばかりではありません。2012年にサウスカロライナ州歳入局で漏えいが起き、何百万件もの税務記録が流出したとき、フィラデルフィア連邦準備銀行の Vyacheslav Mikhed と Michael Vogan は、直接影響を受けた人のうち驚くほど多くが、すぐに詐欺防止サービスに登録したことを明らかにしました。人々が反応したのは、漏えい一般のニュースではなく、自分自身が流出したというはっきりした証拠に対してでした。
自分の情報漏えいをどれくらい知っているか
自分のメールアドレスが流出した漏えいを示された413人。
Mayer P, Zou Y, Schaub F, Aviv AJ, USENIX Security Symposium, 2021; Mayer P et al, ACM Transactions on Computer-Human Interaction, 2023.
本当に身を守ってくれるもの
被害のほとんどは限られた種類のデータから生じるので、流出したものに合わせて対応するのが効果的です。パスワードが流出したなら、使い回していたすべての場所で変更し、利用できる最も強力なログイン方法を有効にします。1件の漏えいを多数のアカウント乗っ取りに変えてしまうのが、パスワードの使い回しです。カード番号が流出したなら、カードを再発行してもらい、明細に目を光らせます。
米国の社会保障番号のような個人識別番号が流出した場合、最も効果の大きい対策は信用情報の凍結(クレジットフリーズ)で、米国では法律で無料と定められています(日本には同じ仕組みの制度はありません)。凍結すると自分の名義で新たな信用取引を始められなくなります。ただしクレジットフリーズの記事で説明したように、すでに持っている口座の不正利用には効果がありません。RANDの調査で62%の人が利用していた無料のクレジットモニタリングは、被害を防ぐのではなく、起きた後に知らせるものです。
最後に、より狙いを定めた詐欺を警戒してください。漏えいの後は、本名、住所、取引銀行、最近の買い物などを口にするメッセージや電話が増えやすくなります。漏えいは、うそを信じさせるための細部を犯罪者に与えるのです。予期しないところから認証コードやパスワード、支払いを求められたら、いったん電話を切り、自分がすでに知っている番号にかけ直してください。
よくある質問
Q. 情報漏えいの後は何をすればよいですか?
流出したパスワードと、それを使い回していた場所のパスワードを変更し、強力なログイン方法を有効にし、明細を確認します。個人識別番号が流出した場合は信用情報を凍結します。
Q. 情報漏えいはなりすまし被害につながりますか?
ほとんどの人では、目に見える損失は生じません。ただし漏えいの被害者はなりすまし犯罪に遭いやすく、オーストラリアのある調査では可能性が34%高くなっていました。
Q. 情報漏えいの被害額はどれくらいですか?
RANDの調査では、32%が損失なしと答え、それ以外の人の中央値は500ドルでした。6%弱は1万ドル以上と答えています。
Q. 無料のクレジットモニタリングは利用する価値がありますか?
新しい口座の開設を知らせてはくれますが、防いではくれません。新たな信用取引を止められるのは信用情報の凍結で、米国では無料です。
Q. 漏えい通知の法律は被害を減らしますか?
ある研究では、漏えいによるなりすまし被害が6.1%減っていました。その後の分析では、長期的な有意な効果は見られませんでした。
まとめ
- 米国の成人の約4分の1が、1年間に漏えいの通知を受けたと記憶しています。ほとんどの人は複数の漏えいに巻き込まれています。
- 被害者の多くは損失がほとんどないと答えていますが、6%弱は1万ドル以上の損失を報告しています。
- 漏えいの被害者はなりすまし犯罪の被害に遭いやすくなります。ただし、特定の漏えいが原因だと証明するのは困難です。
- 通知を義務づける法律の効果は小さいか、はっきりしません。通知の手紙は、読んでも行動に移しにくいことがよくあります。
- 使い回したパスワードの変更と信用情報の凍結は、被害の後に知らせるモニタリングより効果があります。
この記事は、情報漏えいとその個人への影響について公表された研究をまとめたものです。法律や金融に関する助言ではありません。なりすまし被害に遭ったと思われる場合は、取引先の銀行に連絡し、お住まいの国の担当機関(日本では警察など)に届け出てください。
あわせて読みたい:Ablon らによる Consumer Attitudes Toward Data Breach Notifications and Loss of Personal Information(RAND、2016年)は無料で読めます。Zou らの ‘You “Might” Be Affected’(CHI 2019)は、通知の手紙そのものを詳しく分析しています。
- Breached!、Daniel J. Solove、Woodrow Hartzog著(2022年)。データセキュリティの法律がなぜ失敗し続けるのか、どうすれば人々をもっと守れるのかを、2人の法学教授が論じた本です。
- Means of Control、Byron Tau著(2024年)。スマートフォンやアプリから個人データがデータブローカーや政府へどう流れているのかを、ジャーナリストが追った本です。
- Privacy Is Power、Carissa Véliz著(2020年)。個人データがなぜ重要なのか、個人に何ができるのかを哲学者が論じた本です。
参考文献
- Ablon L, Heaton P, Lavery DC, Romanosky S. Consumer Attitudes Toward Data Breach Notifications and Loss of Personal Information. RAND Corporation, 2016. doi:10.7249/RR1187.
- Mayer P, Zou Y, Schaub F, Aviv AJ. ‘Now I’m a bit angry:’ individuals’ awareness, perception, and responses to data breaches that affected them. 30th USENIX Security Symposium, 2021.
- Mayer P, Zou Y, Lowens BM, and colleagues. Awareness, intention, (in)action: individuals’ reactions to data breaches. ACM Transactions on Computer-Human Interaction, 2023;30(5):1–53. doi:10.1145/3589958.
- Morgan A, Voce I. Data Breaches and Cybercrime Victimisation. Statistical Bulletin 37, Australian Institute of Criminology, 2022. doi:10.52922/sb78832.
- Cross C, Holt TJ. Beyond fraud and identity theft: assessing the impact of data breaches on individual victims. Journal of Crime and Justice, 2025. doi:10.1080/0735648X.2025.2535007.
- Romanosky S, Telang R, Acquisti A. Do data breach disclosure laws reduce identity theft? Journal of Policy Analysis and Management, 2011;30(2):256–286. doi:10.1002/pam.20567.
- Greenwood BN, Vaaler PM. Do US state breach notification laws reduce firm data breaches? Academy of Management Proceedings, 2022;2022(1):11493 (conference abstract). doi:10.5465/AMBPP.2022.11493abstract.
- Zou Y, Danino S, Sun K, Schaub F. You ‘might’ be affected: an empirical analysis of readability and usability issues in data breach notifications. Proceedings of the 2019 CHI Conference on Human Factors in Computing Systems, 1–14. doi:10.1145/3290605.3300424.
- Zou Y, Mhaidli AH, McCall A, Schaub F. ‘I’ve got nothing to lose’: consumers’ risk perceptions and protective actions after the Equifax data breach. Fourteenth Symposium on Usable Privacy and Security (SOUPS), 2018.
- Mikhed V, Vogan M. Out of sight, out of mind: consumer reaction to news on data breaches and identity theft. Federal Reserve Bank of Philadelphia Working Paper 15-42, 2015. doi:10.21799/frbp.wp.2015.42.
- Harrell E, Thompson A. Victims of Identity Theft, 2021. US Bureau of Justice Statistics, 2023.
- US Department of Health and Human Services, Office for Civil Rights. Breach portal and Change Healthcare cybersecurity incident updates, 2024–2025.